【PPAPが問いかけるもの】なぜ「気をつけろ」は対策にならないのか
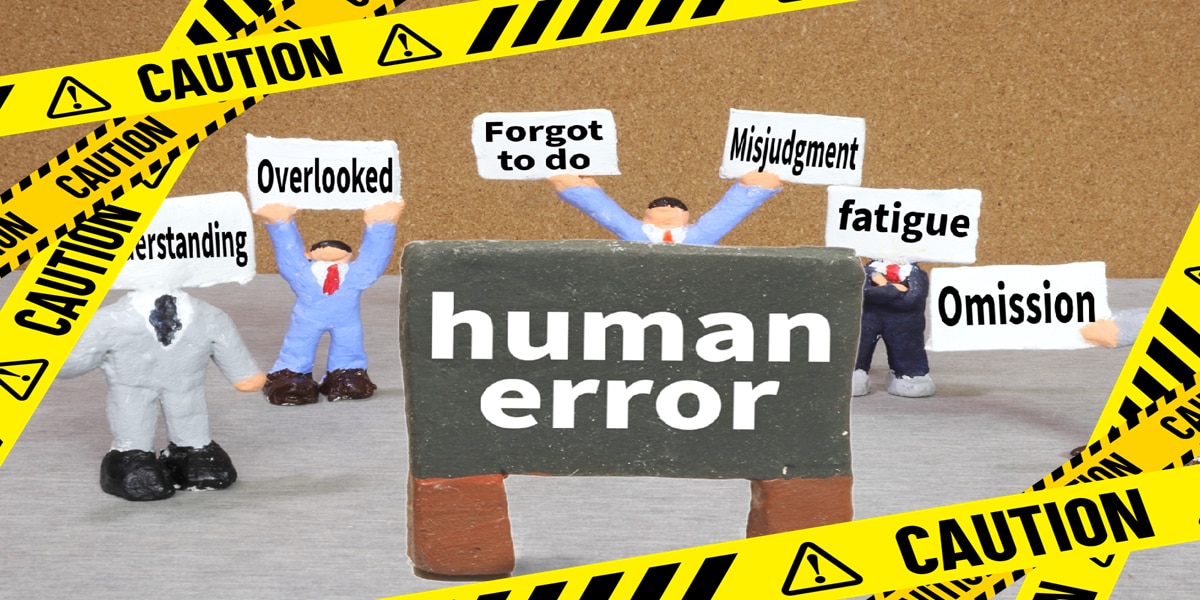
ヒューマンエラー対策が失敗する理由
目次[非表示]
はじめに
事故やトラブルが発生した後、再発防止報告書を目にしたことがある方は多いのではないでしょうか。
そこにはたいてい、「確認を徹底する」「注意喚起を行う」といった対策が並びます。
これらは必要な対応です。問題は、それだけで事故が本当に減るのかという点にあります。
多くの組織が注意喚起を繰り返しても、メール誤送信や情報漏えいのリスクは残ります。
人の注意だけで防ぎ切れる問題なら、同じ種類の再発防止策が繰り返し掲げられる状況は生まれにくいはずです。
安全工学の世界では、事故を人の不注意だけで見るのではなく、事故が起きる仕組みそのものから捉えてきました。
その視点に立つと、「気をつけろ」という言葉がなぜ対策になり切れないのかが見えてきます。
事故のあと、組織は何をしているのか
事故後の対策はなぜ似てくるのか
メール誤送信や情報漏えいが発生すると、組織はまず原因を調べます。
誰が、どのタイミングで、何を見落としたのか。どのルールが守られていなかったのか。どの確認が抜けていたのか。
こうした確認は、事故対応の出発点として欠かせません。原因を知らなければ、再発防止策を考えることはできないからです。
一方、多くの事故対応を見ていると、議論の出口が似てくることがあります。
確認を徹底する、注意喚起を行う、手順を再周知する、教育を強化する。言い方は少しずつ違っても、結論は「次はもっと気をつけよう」という方向へ集まりやすくなります。
それらの対策には意味があります。事故直後は緊張感が高まり、関係者も周囲も普段より慎重になります。
送信前に宛先を見直し、添付ファイルを確かめ、外部送信であれば一呼吸置く。一定期間は、同じ種類のミスが減ることもあるでしょう。
注意喚起だけでは残ってしまうもの
ただし、事故直後の緊張感は、時間とともに薄れます。業務が日常へ戻れば、注意も普段の状態に戻るため、注意喚起だけで安全を維持することはできません。
ここで大切なのは、注意喚起を否定しないことです。
注意喚起は、事故後に組織がリスクを共有し、同じ状況を繰り返さないようにするための入口です。入口で止まってしまうと、対策は精神論に近づいてしまいます。再発防止策として本当に問われるべきなのは、「次は気をつける」ことだけではなく、「気をつけていても抜け落ちる場面をどう支えるか」なのです。
人は思ったほど安定した存在ではない
注意力は状況に左右される
ミスが起きると、私たちは「もっと慎重に確認していれば防げた」と考えます。宛先をもう一度見ていれば、添付ファイルを開いて確認していれば、送信前に立ち止まっていれば、結果は変わっていたかもしれません。この見方自体は自然です。
ただし、その考え方には大きな前提があります。人間は常に同じレベルの注意力を維持できるという前提です。
人には落ち着いている日もあれば、急ぎの依頼が重なる日もあります。集中力や判断力は本人の意思だけではなく、そのときの状況に大きく左右されます。
つまり、ミスは不真面目な人だけに起きるわけではありません。
責任感のある人ほど仕事を早く前へ進めようとし、経験豊富な人ほど経験に基づいて素早く判断します。
こうした強みも、状況によっては見落としや思い込みにつながります。
「誰が間違えたか」から「なぜ止まらなかったか」へ
ヒューマンエラー研究では、人間を「ミスしない存在」とは扱いません。
心理学者ジェームズ・リーズンは、人の不注意や忘却に焦点を当てる見方と、人が働く条件や防御策に焦点を当てる見方を対比しています※1。この対比は、メール誤送信を個人の問題で完結させず、組織の設計として捉えるための手がかりになります。
事故を「誰が間違えたのか」と見るか、「なぜその間違いが途中で止まらなかったのか」と見るかで、再発防止策は大きく変わります。
前者に偏ると、対策は叱責、再教育、手順追加、注意喚起へ向かいやすくなります。
後者に目を向けると、作業環境、プロセス、警告、権限、レビュー、情報の見せ方まで検討範囲が広がります。
同じ事故を前にしても、どこを見るかによって、組織が取るべき行動は変わるのです。
再発防止の議論はどこで止まるのか
原因を知ることと、再発を防ぐこと
事故調査の目的は、多くの場合、原因を見つけることです。なぜ起きたのか、どこに問題があったのか、どの手順が守られていなかったのかを確認することは、組織として当然の対応です。
その上で、原因究明と再発防止は似ているようで同じではありません。
原因究明では、「なぜ確認しなかったのか」という問いが重要になります。担当者が忘れたのか、思い込んだのか、手順を省略したのかを明らかにすることは必要です。見落としや省略の事実を曖昧にしたままでは、対策も曖昧になります。
問題は、その問いがそのまま再発防止策に置き換わってしまうことです。
「なぜ確認しなかったのか。次は確認を徹底しよう」「なぜ見落としたのか。今後はもっと注意しよう」。
話としては自然につながりますが、ここで議論が止まると、対策は人の行動改善に偏ります。
次も人間が確認を忘れる可能性がある以上、同じ問いを繰り返しても、同じ結論に戻りやすいのです。
「どこで止められたはずか」を見る
安全工学はここで、少し違う問いを投げかけます。
考えるべきなのは「なぜ確認しなかったのか」だけなのだろうか。むしろ、その確認漏れがなぜ事故にまで到達したのかを見なければ、本当の再発防止にはならないのではないか。この問いの転換が、今回のコラムの中心です。
この問いは、メール誤送信にも当てはまります。
宛先の選択ミス、添付ファイルの取り違え、BCC設定の漏れは、事故のきっかけです。
しかし、情報漏えいという結果へ至るまでには、本人の確認、レビュー、システムの警告、送信保留、送信後の取り消しや遮断など、複数の通過点があります。再発防止では、きっかけだけでなく、なぜいずれの通過点でも止まらなかったのかを見なければなりません。
再発防止では、「誰が間違えたか」を確認した後に、「どこで止められたはずだったか」を見る必要があるということです。
この一段深い問いがなければ、対策はいつまでも個人の注意力に依存し続けます。
安全工学は何を見ているのか
ミスではなく、防御策の弱点を見る
安全工学が重視するのは、人がミスをしたという事実だけではありません。
そのミスがどのように事故につながったのかが重要です。
担当者が確認を忘れたとしても、途中で止める仕組みがあれば事故には至りません。事故が発生したということは、人のミスに加えて、それを止めるはずだった防御策にも何らかの弱点があったと見ることができます。
スイスチーズモデルが示す事故の通り道
この考え方を分かりやすく示したものとして、英国の心理学者ジェームズ・リーズンが提唱した「スイスチーズモデル」があります※1。
スイスチーズには穴があります。リーズンは、組織の安全対策をこの穴の開いたチーズの薄片に例えました。
教育、確認ルール、レビュー、システムによる警告、監査といった対策は、それぞれ事故を防ぐための防御壁です。
どの防御壁も完全ではありません。教育には伝わり切らない部分があり、確認には見落としがあり、システムにも設定や運用上の弱点があります。
普段は、そのうちどれかの防御策が機能することで事故は防がれています。第三者による確認やシステムの警告などが働けば、危険は途中で止まります。複数の防御策にある穴が重なったとき、危険はそれらをすり抜けて事故に至ります。
このモデルから見ると、事故は一人の失敗だけで起きるのではありません。
複数の防御策が同時に機能しなかった結果として起きるのです。
この考え方は、責任を曖昧にするものではありません。
リーズンの議論が示すのは、個人の不注意だけを原因とせず、作業条件や防御策がなぜ機能しなかったのかまで検討する必要があるということです※1。この視点は、メールや情報管理のような日常業務にも応用できます。
人を変えるより、事故の通り道を変える
航空分野に見る「個人に頼り切らない安全」
航空分野では、高度な訓練を受けた人であっても、思い込みや見落としから逃れられないことを前提に、安全が設計されています。
代表例の一つがCRM(Crew Resource Management)です。
CRMでは、状況認識、コミュニケーション、チームワーク、意思決定などを訓練し、一人の判断だけに頼らず、複数の視点でエラーを捉えることを重視します※2。また、集中が必要な局面では注意を妨げる行動を避け※3、小さな違和感や未遂を報告して学びへ変える仕組み※4や、安全上のリスクを継続的に管理する考え方※5も整えられています。
これらに共通するのは、注意を個人の努力だけに委ねないことです。チーム、環境、報告、継続的な見直しを組み合わせ、人の注意が揺らいでも事故へ直結しないようにしています。
メール誤送信は「止められなかった流れ」で見る
メール誤送信をスイスチーズモデルで見ると、宛先ミスや添付ミスは事故のきっかけであり、原因のすべてではありません。
本人の確認、レビュー、システムの警告、送信保留、送信後の取消など、どこかの防御策が働けば、事故まで到達しない可能性があります。
そこで再発防止では、「何を間違えたか」に加えて、「どの段階で止められたか」を検討するのが重要です。
以前のコラムで見たように、人は画面上の情報を見落とし、誤りに気づくのが行動後になることもあります。
だからこそ、防御策を送信前の確認だけに集中させず、異なるタイミングで働く仕組みを組み合わせる必要があります。
再発防止を具体的な防御策へ
ただし、仕組みを増やせばよいわけではありません。
確認に時間がかかりすぎれば運用は続かず、警告が多すぎれば読み飛ばされます。
組織が直接設計できるのは、人の性格や集中力ではなく、作業の流れ、情報の見せ方、レビュー、警告、送信後に止められる余地、未遂を共有できる環境です。
再発防止策は、「確認を徹底する」という言葉だけでは機能しません。「どの段階で、どの防御策が、何を止めるのか」まで具体化し、それぞれの弱点を別の防御策で補う必要があります。目指すべきなのは、ミスをしない人をつくることではなく、一つのミスがそのまま事故へ到達しない仕組みをつくることです。
まとめ
事故が起きた後、注意喚起や教育は欠かせません。
ただ、それだけで再発を防げるわけではありません。事故は、人がミスをしたことだけで起きるのではなく、そのミスを途中で止められなかったときに発生します。
再発防止で問われるのは、「誰が間違えたのか」だけではなく、「なぜ事故まで到達したのか」です。
以前のコラムで扱った見落としや気づきの時間差を、個人の弱さとして終わらせない。防御策全体を見直し、事故の通り道を変えることが、組織に求められる再発防止です。
注記・参考文献
※1 James Reason, “Human error: models and management,” BMJ, 2000;320:768-770. 同論文では、ヒューマンエラーへの見方として、個人に焦点を当てる考え方と、作業条件や防御策に焦点を当てる考え方が対比されている。本文では研究用語を前面に出さず、「誰が間違えたのか」と「なぜ途中で止まらなかったのか」という対比として整理した。
参考: https://www.bmj.com/content/320/7237/768
※2 CRM(Crew Resource Management)について。FAAのAC 120-51Dでは、CRM訓練は状況認識、コミュニケーション、チームワーク、タスク配分、意思決定などを、標準運航手順の枠組みの中で扱うものとして説明されている。本文では、個人の注意力だけに頼らず、チームとしてエラーを捕まえる考え方として紹介した。
参考: https://www.faa.gov/documentLibrary/media/Advisory_Circular/AC_120-51D.pdf
※3 集中が必要な場面で注意を妨げる要因を減らす考え方について。米国の航空規則では、飛行の重要な局面で安全運航に必要な業務以外を避けること、乗務員の注意を逸らす活動を避けることが定められている。本文では、規則番号の詳細には踏み込まず、「注意を妨げる要因を制度として減らす」例として紹介した。
参考: https://www.ecfr.gov/current/title-14/chapter-I/subchapter-G/part-121/subpart-T/section-121.542
※4 航空安全における報告文化について。NASAのAviation Safety Reporting System(ASRS)は、航空安全に関する任意・機密・非懲罰的な報告制度として説明されている。報告は匿名化され、危険や不一致の把握、教訓やベストプラクティスの共有に使われる。本文では、小さな違和感や未遂を組織学習につなげる例として扱った。
参考: https://www.nasa.gov/human-systems-integration-division/aviation-safety-reporting-system-overview/
※5 Safety Management System(SMS)について。FAAはSMSを、安全リスクを管理し、安全リスクコントロールの有効性を確かめる、組織全体の体系的アプローチとして説明している。本文では詳細には踏み込まず、事故後の注意喚起にとどまらず、リスクを継続的に管理する考え方として注記に整理した。
参考: https://www.faa.gov/about/initiatives/sms補足 本コラムでは、メール誤送信に関する具体例は特定企業の実在事故ではなく、一般的な業務リスクの説明として扱っている。航空業界の取り組みは、CRM、飛行中の重要局面における注意保護、ASRS、SMSという実在の制度・考え方を参照し、メール誤送信対策への示唆として整理した。